NTIC & cybersécurité
Quatre cyberattaques aux Antilles, et les arnaques qui nous visent tous les jours
De la Région Guadeloupe en 2022 à la mairie de Saint-Claude en 2025, et du faux SMS de douane au faux conseiller bancaire : ce qui arrive aux Antilles, sources à l’appui, et les gestes qui protègent.
 Illustration générée par IA
Lundi 21 novembre 2022, Basse-Terre. Au Conseil régional de Guadeloupe, les écrans ne répondent plus normalement. Pour protéger les données, la Région coupe tous ses réseaux informatiques. Cellule de crise, plainte, signalement à la CNIL, appui de l’ANSSI (l’agence nationale chargée de la cybersécurité), de la police et de la gendarmerie : une institution entière passe en mode dégradé, avec son plan de continuité pour que le service public tienne.
Depuis, la Collectivité territoriale de Martinique, l’Université de Guyane et la mairie de Saint-Claude ont connu la même chose. Ces affaires ont fait la une. Celles qui nous inquiètent le plus sont plus discrètes : un SMS de colis « bloqué en douane », l’appel d’un faux conseiller bancaire. Pour les particuliers, l’hameçonnage reste la menace numéro un, et presque toutes ces attaques commencent par un geste ordinaire : quelqu’un clique, répond ou donne un code.
Nous avons repris les faits, sources à l’appui, puis les gestes qui protègent. Pour les victimes, un guichet officiel existe : 17cyber.gouv.fr.
Que s’est-il passé chez nous ces dernières années ?
À l’antenne · 2022–2025
4
Une par an depuis 2022, de la Guadeloupe à la Guyane.
4 ans, 4 attaques publiques chez nous
-
2022 · 21 nov.
Guadeloupe
Région Guadeloupe
Cyberattaque « de grande ampleur »
Tous les réseaux coupés, plan de continuité
-
2023 · 16 mai
Martinique
Collectivité territoriale (CTM)
Rançongiciel, rançon de plusieurs millions d’euros
Fichiers volés puis publiés par les pirates
-
2024 · 30 avr.
Guyane
Université de Guyane
Fichiers chiffrés, rançon demandée
Rançon refusée, plainte, examens maintenus
-
2025 · 3 oct.
Guadeloupe
Mairie de Saint-Claude
Réseau informatique paralysé
Services ouverts, retour au papier
Une collectivité, une université, une commune : des cibles de toutes tailles.
Région Guadeloupe, novembre 2022 : tout couper pour protéger
L’attaque est détectée le 21 novembre 2022. La Région la qualifie de « cyberattaque de grande ampleur » et interrompt l’ensemble de ses réseaux. Plan de continuité, plainte, signalement à la CNIL, appui de l’ANSSI : la réponse suit les recommandations nationales.
La leçon : couper vite fait partie de la défense. Une organisation qui sait fonctionner quelques jours en mode dégradé limite les dégâts.
Collectivité territoriale de Martinique, mai 2023 : le rançongiciel
Le 16 mai 2023, vers 3 heures du matin, le système informatique de la CTM est touché par un rançongiciel, un logiciel malveillant qui bloque les fichiers et réclame de l’argent pour les débloquer. Selon RCI, les pirates demandent une rançon de plusieurs millions d’euros. C’était la quatrième intrusion visant la collectivité depuis janvier. Le site web devient inaccessible, de nombreuses démarches sont retardées. Le groupe criminel Rhysida revendique ensuite l’attaque et publie les fichiers volés, dont des copies de pièces d’identité. La CTM assure de son côté que les prestations sociales seront versées.
La leçon : aujourd’hui, un rançongiciel vole les données avant de les bloquer, puis menace de les publier. Des sauvegardes ne suffisent donc plus : il faut aussi empêcher l’intrusion.
Université de Guyane, avril 2024 : refuser de payer
Le 30 avril 2024, vers 10 h 45, les serveurs de l’Université de Guyane s’arrêtent. Des fichiers sont chiffrés, le site web est détruit, une rançon est demandée. L’université refuse de payer, porte plainte, et une enquête judiciaire est ouverte. Les examens ont pu se tenir parce qu’ils ne dépendaient pas des serveurs touchés : ce qui fonctionne sans le réseau principal continue de fonctionner pendant la crise.
Mairie de Saint-Claude, octobre 2025 : retour au papier
Le vendredi 3 octobre 2025, le réseau informatique de la mairie de Saint-Claude est paralysé. Dès le lendemain matin, une cellule de crise se réunit avec des experts en cybersécurité de la région. Les services restent ouverts, mais les agents reprennent les formulaires papier. L’origine de l’attaque reste à établir par l’enquête. Une commune de taille moyenne est donc une cible comme une autre : souvent, les pirates n’ont pas choisi leur victime, leurs outils automatiques entrent là où c’est possible.
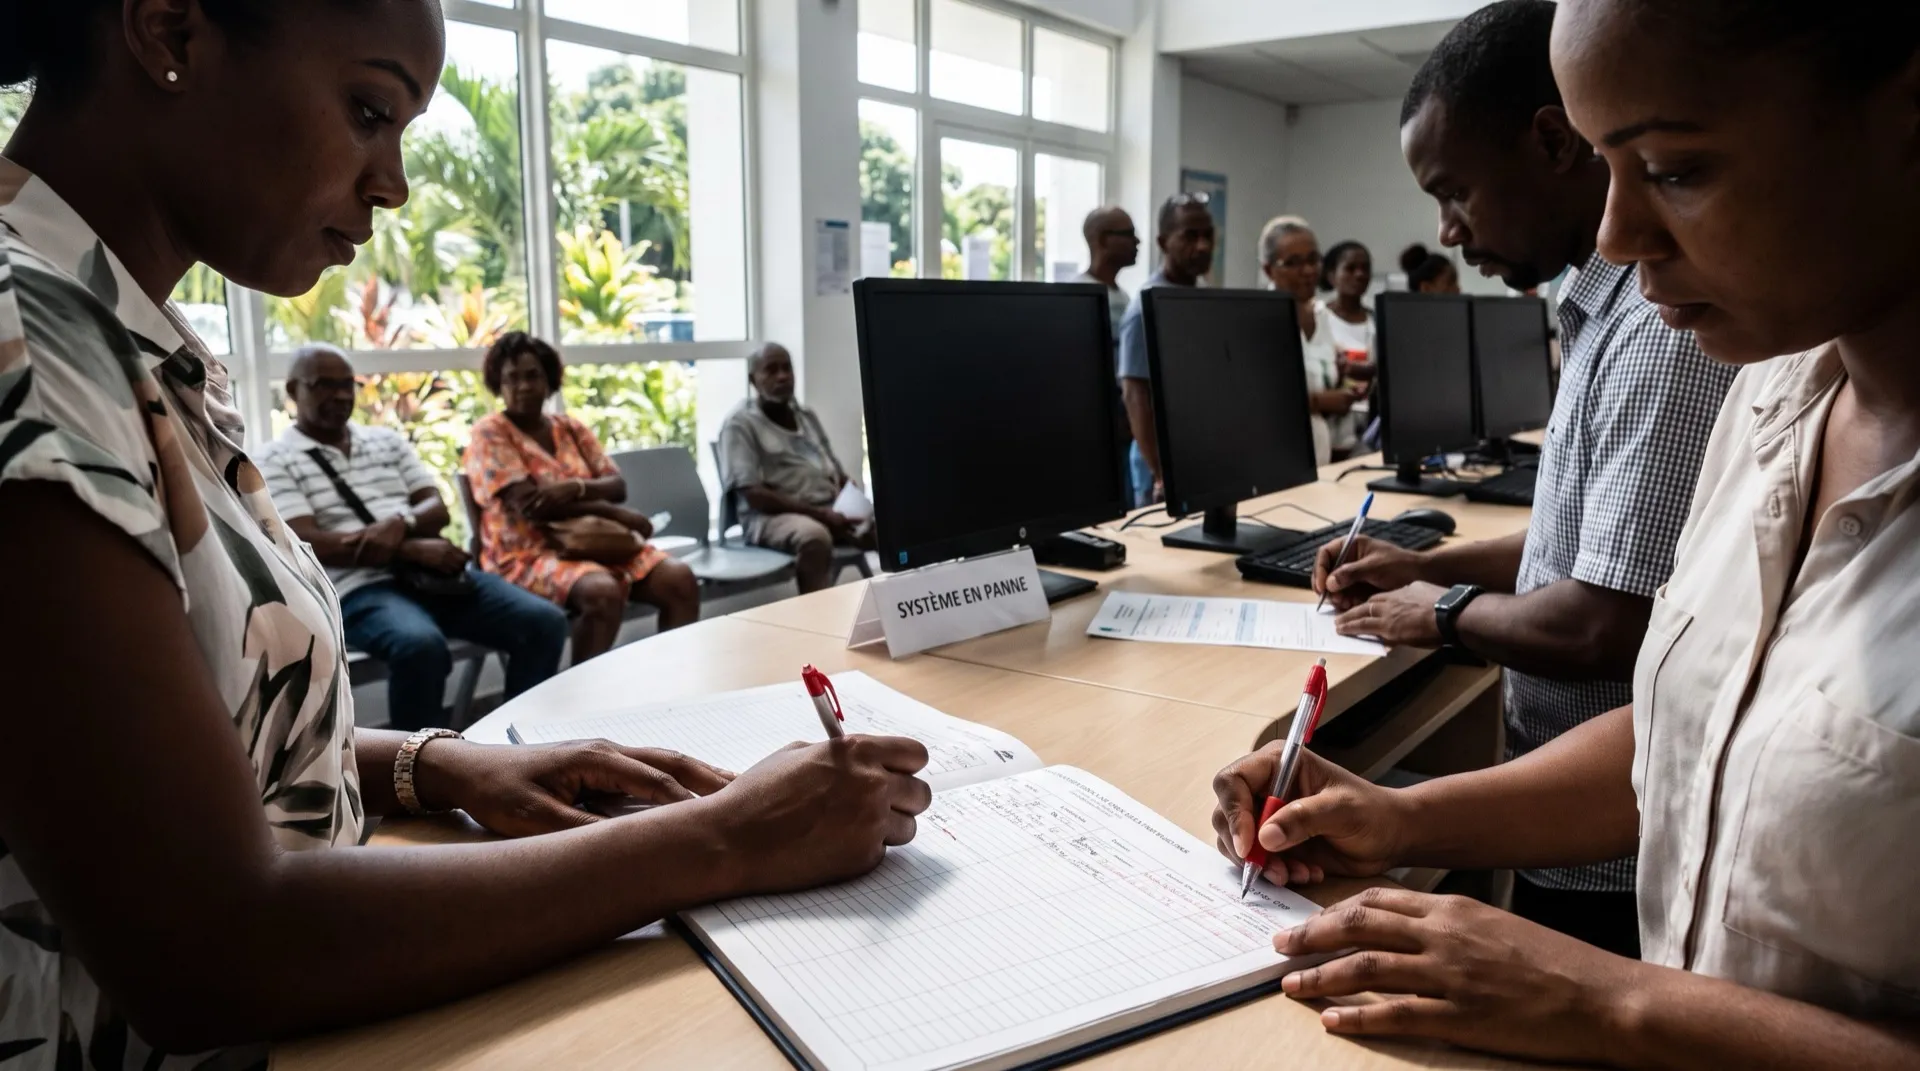
Quand le réseau tombe, le service public repasse au papier. IA
Toute panne n’est pas un piratage
En mars 2025, le CHU de Guadeloupe a déclenché son plan blanc après plusieurs jours de panne informatique majeure. Cause annoncée : la défaillance d’une baie de stockage, pas une cyberattaque. Ce rappel compte. Face à une panne, mieux vaut s’en tenir aux faits que relayer des rumeurs. Une panne et une attaque produisent d’ailleurs les mêmes effets, et se préparent de la même façon.
L’avis de l’expert. Yannis Monduc, expert en cybersécurité et transformation numérique, Colbi Consulting & Média
« Aux Antilles, la première faille est presque toujours humaine : un message qui arrive au bon moment, sur le bon ton, et quelqu’un qui n’a pas eu le réflexe de vérifier. Ce réflexe s’apprend vite, à tout âge. »
Les six attaques les plus fréquentes
En 2025, le dispositif national Cybermalveillance.gouv.fr a accompagné plus de 500 000 victimes, soit 20 % de plus qu’en 2024. L’hameçonnage y arrive au premier rang des menaces (+70 %), les demandes d’aide pour fuite de données bondissent de 107 %, et le piratage de comptes est la première menace pour les professionnels (+45 %). Chez nous, ces attaques prennent les formes suivantes.
À l’antenne · Les chiffres 2025
500 000+
Victimes accompagnées en 2025 par le dispositif national : 20 % de plus en un an.
Les arnaques qui ont le plus augmenté en 2025
Hausse des demandes d’assistance, 2025 sur 2024
1. L’hameçonnage : le faux message officiel
Le principe : un message imite un organisme de confiance pour vous faire cliquer sur un lien, puis saisir vos codes ou votre carte bancaire. C’est la pêche à la ligne : l’appât ressemble à un vrai repas.
Quelques euros « de frais de douane » à payer, l’appât classique. IA
L’exemple antillais : le colis « bloqué en douane ». En février 2024, la direction des douanes Antilles-Guyane a alerté sur de faux messages WhatsApp réclamant une amende pour débloquer un colis. Depuis août 2026, de faux avis de contravention circulent aussi par SMS en Guadeloupe, avec un délai de paiement de 48 heures… qui n’existe pas.
Le signal d’alerte : l’urgence (« sous 48 h »), un petit montant à payer, un lien raccourci ou une adresse étrange.
Le bon réflexe : la douane le rappelle elle-même, elle ne demande jamais de paiement par SMS, par courriel ou par téléphone. On ne clique pas : on va soi-même sur le site officiel.
À l’antenne · Décryptage
4
Quatre signaux à repérer avant de cliquer. Ici, ils sont tous réunis.
Anatomie d’un faux SMS de colis : 4 signaux d’alerte
Votre colis est bloqué en douane. Des frais de 1,99 € sont à régler sous 48 h, sinon il sera retourné à l’expéditeur :
http://suivi-c0lis-●●●.com/p4y
08:12
- Un expéditeur inconnu Un numéro de mobile ordinaire, ou un nom qui imite un service officiel.
- L’urgence « Sous 48 h », « dernier avis » : on veut vous empêcher de réfléchir.
- Un petit montant Quelques euros paraissent anodins. Ce qu’on cherche à obtenir : votre numéro de carte.
- Un lien inconnu Une adresse qui n’est pas celle du site officiel, souvent avec des fautes ou des chiffres.
La règle La douane ne demande jamais de paiement par SMS, par courriel ou par téléphone.
2. Le faux conseiller bancaire
Un appel affiche le vrai numéro de votre agence. Au bout du fil, un « conseiller » très poli vous annonce une opération suspecte et vous demande de « valider une annulation » dans votre application. En réalité, vous validez un virement vers l’escroc. En 2025, les demandes d’assistance pour faux conseiller bancaire ont augmenté de 159 %, et celles pour usurpation de numéro de téléphone de 517 %.
« Validez simplement l’annulation dans votre application… » C’est à ce moment-là qu’il faut raccrocher. IA
Une banque ne vous demande jamais de valider une opération pour en annuler une autre. Raccrochez, puis rappelez votre agence vous-même, avec le numéro qui figure sur votre carte.
3. Le piratage de compte WhatsApp ou Facebook
Un proche, déjà piraté, vous écrit : « Je t’ai envoyé un code par erreur, tu peux me le renvoyer ? ». Ce code à six chiffres ouvre votre compte. L’escroc s’en sert ensuite pour écrire à tous vos contacts et leur réclamer de l’argent.
Un code reçu par SMS ne se transmet jamais, à personne. Activez aussi la validation en deux étapes dans les réglages de WhatsApp : même avec le code, l’escroc reste bloqué.
4. La fraude au virement : le faux RIB et le faux patron
Un fournisseur habituel vous annonce un « changement de RIB ». Ou bien le dirigeant demande, en urgence et en toute discrétion, un virement exceptionnel. Le courriel est crédible, parfois envoyé depuis une vraie boîte piratée. En 2025, les demandes d’assistance pour fraude au virement ont augmenté de 170 %, selon Cybermalveillance.gouv.fr.
Tout changement de coordonnées bancaires se vérifie par téléphone, avec un numéro déjà connu, jamais celui indiqué dans le message. Dans une entreprise, aucun virement urgent ne part sans double validation.
5. Le rançongiciel
Une fois entré, souvent grâce à un mot de passe volé ou à un logiciel pas à jour, le pirate copie les données, puis les chiffre. Plus rien ne s’ouvre. Il réclame une rançon pour la clé, et menace de publier ce qu’il a volé. C’est ce qu’a vécu la CTM en 2023.
À l’antenne · Le déroulé
1 maillon
Casser un seul maillon suffit souvent à faire échouer l’attaque, ou à en limiter les dégâts.
Un rançongiciel en 4 étapes, et comment couper la chaîne
-
01 Entrer
Un courriel piégé, un mot de passe volé ou un logiciel pas à jour ouvre la porte.
La parade Double authentification, mises à jour, vigilance
-
02 S’installer
Le pirate se déplace en silence sur le réseau et repère les données… et les sauvegardes.
La parade Réseau cloisonné, comptes administrateurs limités
-
03 Voler
Il copie les fichiers sensibles avant de se montrer : c’est son moyen de pression.
La parade Surveillance des postes et des flux sortants
-
04 Bloquer et menacer
Tout est chiffré, la rançon tombe, avec la menace de publier les données volées.
La parade Sauvegarde déconnectée, testée, et plan de crise
La protection tient en trois habitudes : des sauvegardes régulières, dont une déconnectée du réseau, des mises à jour appliquées sans attendre, et la double authentification sur les accès à distance. Les autorités recommandent de ne pas payer : rien ne garantit la restitution des données.
6. La fuite de données, carburant des autres arnaques
Vous n’avez rien fait de mal, mais un site où vous aviez un compte s’est fait voler sa base clients. Votre nom, votre téléphone, parfois votre adresse circulent. Les escrocs s’en servent pour rendre leurs messages beaucoup plus crédibles : ils connaissent votre prénom, votre banque, votre dernier achat.
Utilisez un mot de passe différent pour chaque site (un gestionnaire de mots de passe le fait pour vous), et méfiez-vous davantage quand un message en sait « un peu trop » sur vous.
Pourquoi les Antilles sont-elles exposées ?
Les pirates ne visent pas les Antilles en particulier. Mais certaines arnaques marchent mieux ici, pour des raisons très locales.
- Les colis et les frais d’importation font partie de la vie insulaire. Comme de vrais frais (octroi de mer, TVA) s’appliquent parfois à la livraison, un faux message réclamant quelques euros paraît plausible. L’arnaque s’appuie sur une habitude réelle.
- Les réseaux sociaux et les messageries rythment la vie locale. Les groupes familiaux, de quartier ou d’association, où l’on se fait confiance, sont un terrain facile pour le piratage de comptes en chaîne.
- Le tissu économique est fait de petites structures. Une TPE ou une association a rarement un informaticien à plein temps. Les mises à jour attendent, les sauvegardes ne sont pas testées.
- L’éloignement allonge les délais de réparation. Un matériel à remplacer ou une équipe spécialisée à faire venir : chaque jour d’arrêt coûte plus cher quand l’aide n’est pas sur place.
- Les collectivités sont des cibles nationales. Selon l’ANSSI, les ministères et collectivités territoriales représentent 24 % des 1 366 incidents traités en France en 2025. Nos collectivités n’échappent pas à cette tendance.
L’avis de l’expert. Yannis Monduc
« Une TPE guadeloupéenne n’a pas besoin d’un budget de grand groupe pour se protéger. Elle a besoin de trois choses : une sauvegarde qu’elle sait restaurer, la double authentification partout où c’est possible, et une équipe qui sait reconnaître un message piégé. Le reste vient ensuite. »
Que faire si cela vous arrive ?
À l’antenne · À garder sous la main
5 gestes
À suivre dans l’ordre, pour un particulier comme pour une organisation.
Ça vous arrive ? Les bons gestes, dans l’ordre
Vous êtes un particulier
- 01 Stop Ne payez rien, ne répondez plus.
- 02 Banque Appelez-la, faites opposition : 0 892 705 705.
- 03 Mots de passe Changez-les, messagerie en premier.
- 04 17cyber.gouv.fr Le guichet officiel, 24 h/24.
- 05 Signalez SMS au 33700, plainte en ligne ou en gendarmerie.
Vous êtes une entreprise ou une collectivité
- 01 Isolez Débranchez du réseau, sans éteindre.
- 02 Prévenez Prestataire informatique et cellule de crise.
- 03 Déclarez 17cyber.gouv.fr, puis plainte.
- 04 CNIL sous 72 h Si des données personnelles sont touchées.
- 05 Ne payez pas Aucune garantie de récupérer vos données.
Le détail, geste par geste :
Pour les particuliers :
- Ne payez rien et ne répondez plus à l’escroc.
- Appelez votre banque si vous avez donné des informations de paiement, et faites opposition sur votre carte (serveur interbancaire : 0 892 705 705).
- Changez vos mots de passe depuis un appareil sain, en commençant par votre messagerie.
- Faites-vous aider sur 17cyber.gouv.fr, le guichet officiel ouvert depuis décembre 2024, 24 h/24. Il identifie la menace et vous oriente, jusqu’à un échange avec un policier ou un gendarme si nécessaire.
- Signalez : un SMS frauduleux se transfère gratuitement au 33700, un contenu illicite se signale sur Pharos (internet-signalement.gouv.fr), et l’escroquerie en ligne peut faire l’objet d’une plainte en ligne via THESEE, ou au commissariat ou en gendarmerie. Info Escroqueries répond au 0 805 805 817 (appel gratuit).
Pour les entreprises, associations et collectivités :
- Isolez les appareils touchés : débranchez le câble réseau et coupez le Wi-Fi, mais n’éteignez pas les machines, pour préserver les traces utiles à l’enquête.
- Prévenez votre prestataire informatique et activez votre cellule de crise.
- Déclarez l’incident sur 17cyber.gouv.fr et portez plainte.
- Notifiez la CNIL sous 72 heures si des données personnelles ont pu être touchées, comme l’impose le RGPD.
- Ne payez pas de rançon.
En Martinique, la gendarmerie propose aussi aux TPE, PME, associations et communes des diagnostics de sécurité sur place (0596 59 90 00).
Questions fréquentes
Comment savoir si un SMS de colis est une arnaque ?
Demandez-vous si vous attendez vraiment ce colis et si le transporteur vous a déjà écrit de cette façon. Un paiement de quelques euros, un délai très court et un lien inconnu doivent vous alerter. Dans le doute, ne cliquez pas : consultez le suivi sur le site officiel du transporteur.
Mon compte WhatsApp a été piraté, que faire ?
Réinstallez WhatsApp et reconnectez-vous avec votre numéro : le code de vérification vous est renvoyé, et la reconnexion déconnecte l’escroc. Activez ensuite la validation en deux étapes, et prévenez vos contacts de ne pas répondre aux demandes d’argent envoyées en votre nom.
Faut-il payer une rançon pour récupérer ses données ?
Non. Les autorités le déconseillent : le paiement ne garantit ni la restitution des données, ni leur suppression chez les pirates, et il finance de nouvelles attaques. Demandez de l’aide sur 17cyber.gouv.fr et portez plainte.
Une petite entreprise des Antilles intéresse-t-elle vraiment les pirates ?
Oui. La plupart des attaques sont automatisées : elles visent toutes les portes ouvertes, quelle que soit la taille de l’entreprise derrière. Une petite structure peu protégée est même une cible plus facile.
Où signaler une cyberattaque en Guadeloupe ou en Martinique ?
Sur 17cyber.gouv.fr, le guichet national accessible partout, outre-mer compris. Vous pouvez aussi porter plainte au commissariat ou à la gendarmerie la plus proche. Une collectivité ou une entreprise qui a perdu des données personnelles doit en plus prévenir la CNIL.
Apprendre à reconnaître un piège
Les attaques qui ont touché la Région Guadeloupe, la CTM ou l’Université de Guyane ont fait la une. Mais chaque jour, des messages piégés arrivent sur nos téléphones. La meilleure protection reste la même pour tous : savoir reconnaître un piège avant de cliquer.
Pour vous entraîner en famille, le jeu gratuit « Tu aurais cliqué ? » propose dix vrais-faux messages inspirés des arnaques des Antilles. En entreprise, commencez par nos dix mesures de cybersécurité pour les PME ; les mettre en place avec vous, c’est le travail de notre pôle NTIC.
Vous voulez savoir où en est votre entreprise, votre association ou votre commune. Pendant le diagnostic, nous passons en revue avec vous vos sauvegardes, vos accès et vos réflexes face aux messages piégés, puis nous classons les priorités.
Réserver mon diagnostic gratuit
Sources
- Région Guadeloupe : RCI, Le Monde Informatique, Siècle Digital (novembre 2022)
- Collectivité territoriale de Martinique : RCI, 16 mai 2023, RCI, revendication, Martinique la 1ère
- Université de Guyane : Outremers360, mai 2024
- Mairie de Saint-Claude : Guadeloupe la 1ère, 7 octobre 2025
- CHU de Guadeloupe, panne de mars 2025 : Infirmiers.com
- Faux messages de la douane : Douane, 20 février 2024
- Faux avis de contravention : RCI, 11 août 2026
- Chiffres 2025 : Cybermalveillance.gouv.fr, rapport d’activité ; ANSSI, cité par Martinique la 1ère, 13 mars 2026
- 17Cyber : communiqué de lancement, décembre 2024
- Illustrations : images générées par intelligence artificielle, sans lien avec les personnes, les lieux ou les événements réels décrits.
- #cybersécurité
- #Guadeloupe
- #Martinique
- #hameçonnage
- #rançongiciel
- #arnaques